MALUKU UTARA — Lembaga Riset Keamanan Siber Indonesia (CISSReC) menyoroti risiko penyalahgunaan akses orang dalam pada sistem penyadapan yang diduga menargetkan Presiden Prabowo Subianto dan sejumlah jenderal. Chairman CISSReC Pratama Persadha menilai legitimasi hukum sistem tidak cukup tanpa pengendalian akses yang ketat. Dugaan penyadapan ilegal itu berlangsung sepanjang 2025 hingga 2026.
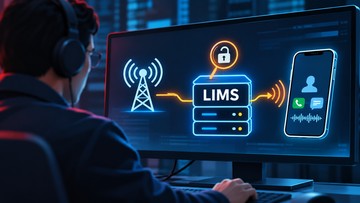
Pratama menyampaikan penilaian itu merespons keterangan Bareskrim Polri pada 3 November 2026. Menurut keterangan tersebut, sejumlah nomor telepon diduga dimasukkan ke server Lawful Interception Management System (LIMS) tanpa verifikasi dan tanpa dasar penyelidikan atau penyidikan yang sah.
Bagi Pratama, persoalan utamanya bukan sekadar kemampuan sistem menangkal serangan dari luar. Orang-orang yang memegang akses resmi, mulai dari administrator, operator, hingga pejabat berwenang, juga berpotensi menjadi sumber ancaman ketika kewenangannya tidak dibatasi.
Apa Itu Insider Threat dan Mengapa Berbahaya
Pratama menjelaskan, penyalahgunaan akses oleh pihak internal atau insider threat kerap luput dari perhatian karena pelakunya memiliki legitimasi atas sistem. Ia menegaskan ancaman tidak selalu datang dari peretas luar.
"Ancaman juga muncul dari dalam organisasi, dari orang yang punya legitimasi dan kewenangan atas sistem. Inilah yang disebut insider threat," jelas Pratama kepada detikINET, Rabu (4/11/2026).
Pada sistem sensitif seperti LIMS, akses resmi yang tidak dikontrol membuka ruang penyadapan di luar ketentuan hukum. Dampaknya bukan hanya soal privasi individu, tetapi juga keabsahan operasi penyadapan itu sendiri di mata hukum.
Pemisahan Kewenangan dan Batas Hak Akses
CISSReC merekomendasikan penerapan separation of duties atau pemisahan kewenangan. Prinsip ini melarang satu orang memegang kendali penuh untuk menentukan target, menyetujui permintaan, menjalankan penyadapan, sekaligus mengelola hasilnya.
Sistem juga perlu menerapkan prinsip least privilege, yakni membatasi hak akses setiap pengguna hanya sesuai tugas dan tanggung jawabnya. Administrator sistem, misalnya, tidak otomatis berwenang menentukan target penyadapan atau menghapus rekaman operasional.
Dua prinsip itu mempersempit ruang gerak oknum yang memiliki akun sah. Tanpa pembatasan, administrator bisa menambahkan nomor target tanpa persetujuan pihak lain.
Audit Log yang Tidak Bisa Dimodifikasi
Pratama menekankan pentingnya pencatatan aktivitas sistem melalui immutable audit log. Seluruh aktivitas, mulai dari penambahan nomor target, perubahan konfigurasi, pengaktifan penyadapan, hingga penghapusan data, harus tercatat otomatis dan tidak dapat diubah oleh operator.
Audit log semacam ini memungkinkan penelusuran siapa melakukan apa dan kapan. Tanpa catatan yang tahan modifikasi, penyalahgunaan kewenangan sulit dibuktikan di kemudian hari.
Pratama juga menilai keamanan sistem penyadapan tidak cukup diukur dari ketahanannya menghadapi serangan eksternal. Pengawasan internal dan audit independen diperlukan untuk memastikan kewenangan penyadapan tidak dipakai di luar ketentuan hukum.
"Keamanan LIMS tidak cukup diukur dari ketahanannya menghadapi serangan luar, tetapi juga dari kemampuannya mencegah penyalahgunaan oleh administrator, operator, dan pejabat tertinggi," tegasnya.
Semakin Besar Kewenangan, Semakin Kuat Pengawasan
Menurut Pratama, semakin besar kewenangan seseorang dalam mengawasi komunikasi masyarakat, semakin kuat pula mekanisme pengawasan yang harus diberlakukan terhadap orang tersebut. Logikanya sederhana: akses yang luas menuntut kontrol berlapis.
Rekomendasi CISSReC menyasar tata kelola LIMS, bukan sekadar perangkat teknisnya. Pengawasan berlapis, pemisahan peran, dan jejak audit yang transparan menjadi syarat agar sistem penyadapan yang sah tidak berubah menjadi alat penyalahgunaan.